Wir blicken auf die Vorteile aber auch Nachteile und Risiken von Kartenwallets.
Wenn du dich schon länger mit Kryptowährungen beschäftigst, kennst du das Gefühl, das irgendwann einsetzt: Die Coins liegen auf einer Börse oder in einer App, und plötzlich wird dir klar, dass du die Kontrolle nicht wirklich hast. Genau an diesem Punkt beginnen die meisten mit der Suche nach einer besseren Lösung. Kartenwallets tauchen dabei immer häufiger auf, weil sie so unspektakulär aussehen wie eine gewöhnliche Bankkarte und trotzdem versprechen, die privaten Schlüssel offline und geschützt zu halten. Die Frage, ob sie tatsächlich sicherer sind als andere Varianten, lässt sich nicht mit einem einfachen Ja oder Nein beantworten. Sie sind in manchen Bereichen klar im Vorteil und bringen in anderen neue Risiken mit sich, die du verstehen solltest, bevor du dich darauf einlässt.
Der größte Sicherheitsgewinn bei Kartenwallets liegt in der physischen Isolation der privaten Schlüssel. Während eine Software-Wallet die Schlüssel in der Regel auf demselben Gerät speichert, das auch mit dem Internet verbunden ist, erzeugen und bewahren Kartenwallets die Schlüssel innerhalb eines speziell geschützten Chips. Dieser Chip ist bei den meisten aktuellen Modellen nach dem Common Criteria Standard EAL6+ zertifiziert. Das ist dieselbe Zertifizierungsstufe, die bei biometrischen Pässen und hochwertigen Bankkarten verwendet wird. Der Schlüssel wird direkt im Chip generiert und verlässt ihn niemals. Selbst wenn dein Smartphone komplett kompromittiert wäre, könnte ein Angreifer den Schlüssel nicht auslesen, weil er dort schlicht nicht existiert. Die Karte signiert die Transaktion intern und schickt nur die fertige Signatur zurück. Das reduziert die Angriffsfläche erheblich, weil die empfindlichsten Daten nicht mehr auf einem Gerät liegen, das ständig online ist und auf dem du täglich Apps installierst, Links öffnest oder E-Mails liest.
Hinzu kommt die praktische Robustheit. Viele Kartenwallets brauchen keine Batterie und keinen Ladevorgang. Sie ziehen die notwendige Energie kurzzeitig aus dem NFC-Feld deines Handys, wenn du sie dagegenhältst. Dadurch entfallen typische Schwachstellen wie veraltete Firmware durch fehlende Updates oder ein Gerät, das nach Monaten in der Schublade leer ist. Die Karten selbst sind oft extrem widerstandsfähig gegen Wasser, Staub und Temperaturschwankungen. Du kannst sie theoretisch in der Hosentasche tragen, ohne dass sie so leicht kaputtgehen wie ein klassisches Hardware-Wallet mit Bildschirm und Akku. Die physische Anwesenheit der Karte plus eine PIN oder ein Zugangscode sorgen dafür, dass selbst bei Diebstahl des Handys die Coins nicht einfach transferiert werden können. Das ist ein klarer Vorteil gegenüber reinen Software-Lösungen, bei denen ein gestohlenes oder gehacktes Telefon oft schon ausreicht.
Trotzdem bleibt ein zentraler Schwachpunkt, den du nicht ignorieren darfst: das sogenannte Blind Signing. Weil die Karte selbst keinen Bildschirm besitzt, kannst du die Transaktionsdetails nicht auf dem Gerät prüfen, das die Signatur erzeugt. Du siehst Adresse, Betrag und Gebühr nur in der App auf deinem Smartphone. Wenn diese App manipuliert ist, eine Phishing-Seite dir falsche Daten anzeigt oder eine bösartige dApp dich zu einer unbegrenzten Token-Freigabe verleitet, signiert die Karte treu, was sie bekommt. Der sichere Chip macht seinen Job perfekt, aber er kann nicht prüfen, ob das, was er signiert, wirklich das ist, was du sehen wolltest. Bei einfachen Bitcoin- oder Ethereum-Überweisungen ist das Risiko überschaubar, solange du die Adresse sorgfältig kontrollierst. Bei komplexen Smart-Contract-Interaktionen, NFT-Mints oder DeFi-Protokollen wird es deutlich heikler, weil die App oft nur eine Zusammenfassung oder gar nur einen Hash anzeigt. Angreifer nutzen genau diesen Punkt, um unbegrenzte Freigaben zu erschleichen, die später ausgenutzt werden können, auch nachdem du die Verbindung zur Seite getrennt hast.
Dieses Problem ist nicht neu und betrifft nicht nur Kartenwallets. Auch viele klassische Hardware-Wallets müssen bei komplexen Verträgen teilweise blind signieren, wenn die Daten zu umfangreich für den kleinen Bildschirm sind. Bei Kartenwallets ist es aber strukturell angelegt, weil kein eigener Display existiert. Du musst dem Betriebssystem und der App deines Handys vertrauen, dass sie die richtigen Informationen anzeigen. Deshalb ist es sinnvoll, die App nur aus offiziellen Stores zu beziehen, das Betriebssystem aktuell zu halten und bei größeren Beträgen oder unbekannten Interaktionen besonders vorsichtig zu sein. Manche Nutzer halten für den Alltag eine kleinere Menge in einer Software-Wallet und nutzen die Karte primär für die langfristige Aufbewahrung größerer Bestände. So reduzierst du die Häufigkeit von Transaktionen, bei denen Blind Signing relevant wird.
Ein weiteres Risiko liegt in der physischen Handhabung und dem Backup. Wenn du alle Karten verlierst und keinen Seed-Phrase-Backup erstellt hast, sind die Coins in den meisten Fällen unwiederbringlich verloren. Die Hersteller können dir nicht helfen, weil sie die Schlüssel nicht besitzen. Das ist der Preis der echten Selbstverwahrung. Gleichzeitig schützt die Karte besser vor Fernangriffen als eine Software-Wallet, aber sie schützt dich nicht vor dir selbst. Eine falsch kopierte Adresse, eine gefälschte App oder sozialer Druck, bei dem jemand dich zwingt, die Karte und den Code zu verwenden, funktionieren unabhängig vom Chip. Die meisten realen Verluste entstehen nicht durch das Aufbrechen des sicheren Elements, sondern durch Benutzerfehler oder gezielte Betrugsmaschen.
Wenn du nach konkreten Optionen suchst, die diese Balance zwischen Bequemlichkeit und Sicherheit möglichst gut treffen, lohnt sich ein Blick auf Tangem. Die Karte kommt aus der Schweiz und setzt auf einen EAL6+-zertifizierten Secure Element von Samsung. Die privaten Schlüssel werden im Chip erzeugt und bleiben dort. Standardmäßig arbeitest du mit einem seedless-Modell: Du bekommst zwei oder drei Karten, die denselben Schlüssel tragen, und kannst so Backups anlegen, ohne eine 24-Wörter-Phrase auf Papier schreiben zu müssen.
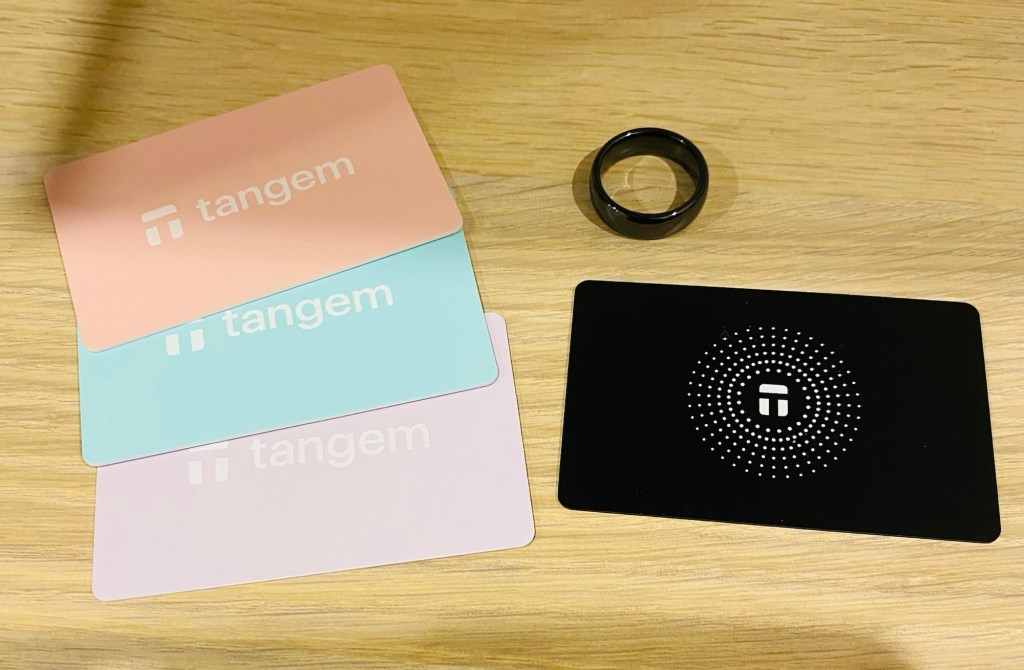
Das senkt die Hürde für viele Einsteiger erheblich, weil das klassische Problem der falsch notierten oder unsicher gelagerten Seed-Phrase entfällt. Die App ist Open Source, und die Firmware wurde mehrfach unabhängig geprüft. Die Karte selbst ist extrem robust und wasserfest. Du tippst sie einfach gegen das Handy, gibst deinen Zugangscode ein und die Transaktion wird signiert. Für den Alltag fühlt sich das fast so einfach an wie eine normale Bezahlkarte. Der Nachteil bleibt natürlich das fehlende Display und damit die Abhängigkeit von der App-Anzeige. Tangem selbst weist darauf hin, dass die meisten Angriffe auf Seed-Phrasen oder unautorisierte Signaturen abzielen, und argumentiert, dass die Karte genau dort besonders stark ist. Für dich bedeutet das: Solange du die App aus vertrauenswürdiger Quelle beziehst und Adressen manuell prüfst, gewinnst du deutlich an Sicherheit gegenüber einer reinen Software-Lösung.
Tangem Wallets mit 10% Rabatt
Nutze unseren Code FINTECHPORTAL oder den Link für deinen Rabatt im Tangem Shop (funktioniert in der Regel sogar on top zu offiziellen Aktionen).
Eine weitere interessante Variante ist die Ellipal X Card. Auch hier steckt ein EAL6+-zertifizierter Chip in einer Karte im Kreditkartenformat. Der besondere Punkt ist der Setup-Prozess. Du generierst die Wallet und die Seed-Phrase offline auf einem kleinen Starter-Gerät, das mitgeliefert wird und keine Netzwerkverbindung hat. Erst danach wird die Information sicher auf die Karte übertragen. Das reduziert das Risiko, dass sensible Daten jemals auf einem internetfähigen Gerät auftauchen, was bei manchen anderen Kartenwallets während der Einrichtung passieren kann. Die Karte selbst braucht keine Batterie, signiert per NFC-Tap und ist durch eine PIN geschützt.
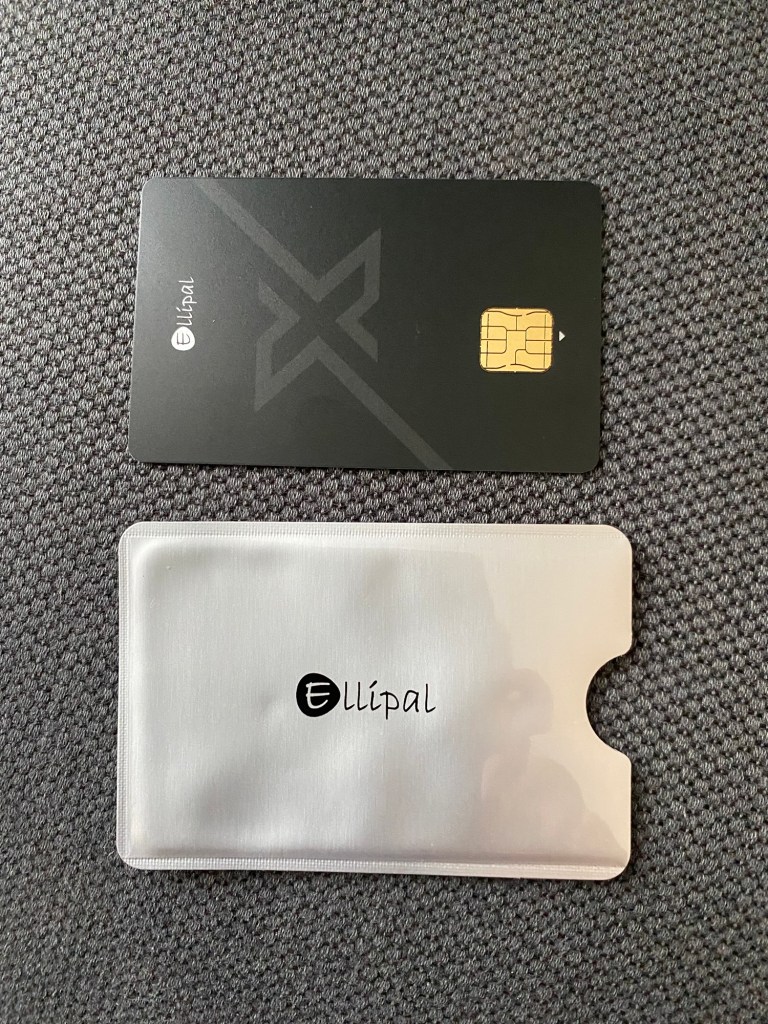
Nach mehreren falschen Eingaben löscht sie sich selbst. Sie unterstützt eine große Zahl von Blockchains und Tokens und ist wasserresistent. Für dich ist das eine gute Wahl, wenn du Wert darauf legst, dass die Erzeugung der Schlüssel wirklich komplett offline abläuft und du trotzdem die Flexibilität einer Karte behältst. Auch hier gilt: Die Transaktionsdetails siehst du nur in der App, und bei komplexen Smart Contracts musst du besonders aufmerksam sein. Die Kombination aus offline Setup und starkem Chip macht sie aber zu einer der solideren Optionen in dieser Kategorie.
Ellipal X Card mit 10% Rabatt
Nutze unseren Code fintech_portal im Shop von Ellipal und du erhältst 10% Rabatt (on top zu regulären Aktionen).
Die dritte Karte, die sich anbietet, ist die DCENT S. Sie kommt ebenfalls im Kreditkartenformat und nutzt einen EAL6+-Secure-Element-Chip. Im Paket befindet sich neben der Hauptkarte eine separate R3covery-Karte. Die Hauptkarte dient zum Signieren, die R3covery-Karte speichert eine verschlüsselte Sicherung und kann selbst nicht signieren. So trennst du die tägliche Nutzung von der Backup-Funktion klar. Die Karte ist nach IP69 gegen Wasser und Staub geschützt, braucht keine Batterie und wird per NFC mit dem Handy verbunden. Du setzt eine sechsstellige PIN und tippst die Karte zum Signieren. Die private Schlüssel bleiben im Chip und verlassen ihn nicht. Für dich ist das besonders praktisch, wenn du kein Papier-Seed anlegen möchtest und trotzdem eine hardwarebasierte Backup-Lösung haben willst.
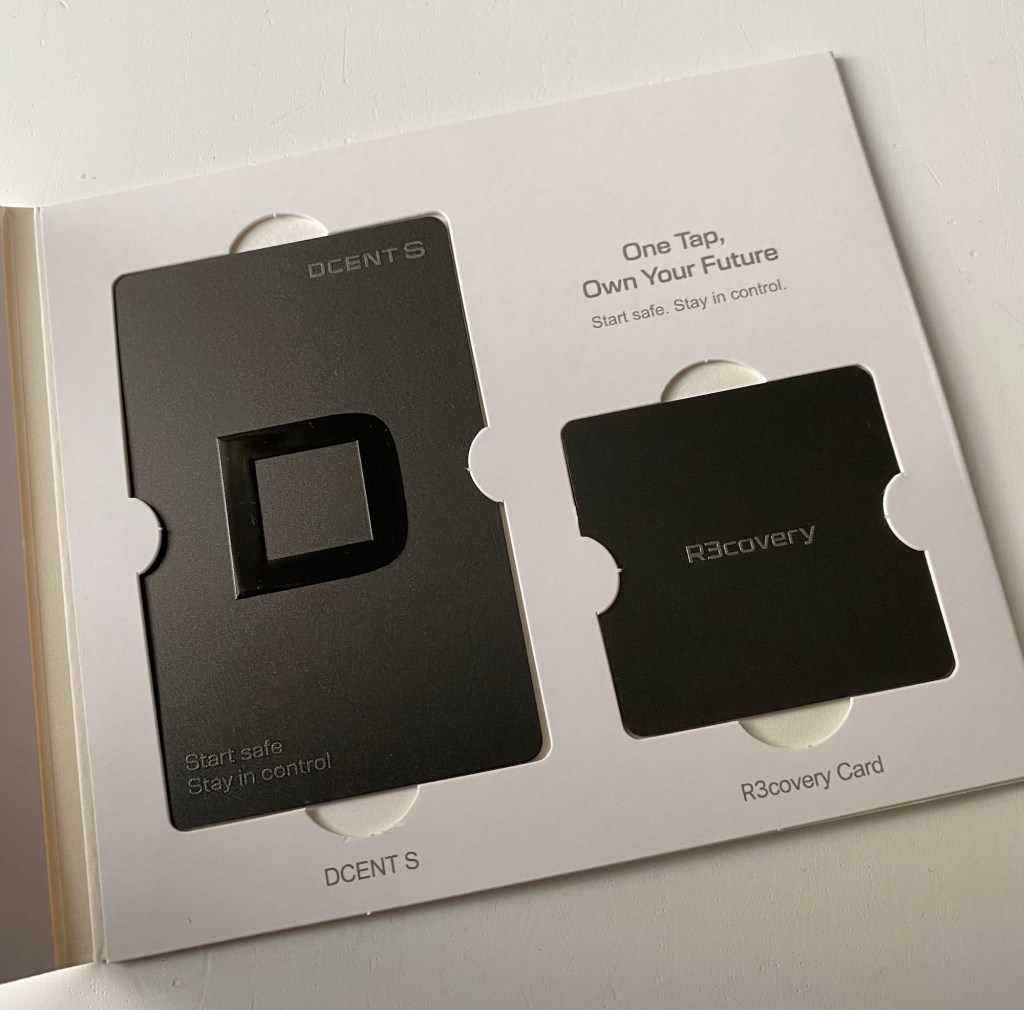
Die App zeigt die Transaktionsdetails an und unterstützt viele Chains. Wie bei den anderen Karten fehlt ein eigener Bildschirm, sodass du auch hier auf die korrekte Darstellung in der App angewiesen bist. Die klare Trennung zwischen Signing-Karte und Recovery-Karte und die hohe Schutzklasse des Chips sprechen jedoch für eine durchdachte Architektur.
DCENT S zum Bestpreis
Nutze unseren Link und du sparst 7$ beim Kauf einer DCENT S (auf alle anderen Wallets erhältst du ebenfalls einen Rabatt).
Wenn du diese drei Karten nebeneinander betrachtest, fällt auf, dass sie ähnliche Grundprinzipien teilen, aber unterschiedliche Schwerpunkte setzen. Tangem überzeugt mit der seedless-Backup-Logik und der Open-Source-App, Ellipal mit dem komplett offline ablaufenden Setup auf dem Starter-Gerät und DCENT mit der dedizierten Recovery-Karte, die nicht signieren kann. Alle drei reduzieren das Risiko, dass private Schlüssel auf einem vernetzten Gerät landen, und alle drei verlangen von dir, dass du Transaktionsdetails in der App sorgfältig prüfst. Keine von ihnen löst das Blind-Signing-Problem vollständig, und keine schützt dich vor physischem Zwang oder dem Verlust aller Backup-Mittel. Sie verschieben die Sicherheitslast aber deutlich weg von der ständigen Online-Exposition hin zu einem Modell, bei dem physische Kontrolle und Chip-Isolation im Vordergrund stehen.
In der Praxis bedeutet das für dich, dass Kartenwallets in vielen Alltagsszenarien sicherer sind als reine Software-Wallets, besonders wenn du größere Beträge länger halten möchtest. Sie sind aber kein magischer Schutzschild. Die Sicherheit hängt weiterhin stark davon ab, wie diszipliniert du mit der App umgehst, wie sorgfältig du Adressen kontrollierst und wie zuverlässig du Backups anlegst und getrennt lagerst. Viele erfahrene Nutzer kombinieren daher verschiedene Ansätze: eine Kartenwallet für den Großteil der Bestände, eine Software-Wallet mit kleinem Betrag für häufige Interaktionen und gelegentlich ein klassisches Hardware-Wallet mit Bildschirm für besonders sensible oder komplexe Transaktionen. So nutzt du die Stärken der jeweiligen Lösung und minimierst die jeweiligen Schwächen.
Wenn du überlegst, eine dieser Karten zu verwenden, lohnt es sich, die aktuellen Spezifikationen und die offiziellen Sicherheitsdokumente des Herstellers zu lesen und die App vor dem ersten Einsatz gründlich zu prüfen. Achte darauf, dass du die Karten nur aus seriösen Quellen beziehst und den Setup-Prozess in einer ruhigen Umgebung durchführst, in der niemand über die Schulter schauen kann. Teste zuerst mit einem kleinen Betrag, ob der Ablauf für dich funktioniert und du die Backup-Prozedur verstehst. Sobald das sitzt, kannst du die Karte als festen Bestandteil deiner Selbstverwahrung nutzen. Die Technologie hat in den letzten Jahren spürbare Fortschritte gemacht, und Kartenwallets gehören inzwischen zu den praktikabelsten Möglichkeiten, private Schlüssel offline zu halten, ohne auf Bequemlichkeit komplett zu verzichten.
Am Ende bleibt die Erkenntnis, dass absolute Sicherheit im Krypto-Bereich nicht existiert. Jede Lösung ist ein Kompromiss zwischen Schutz, Nutzbarkeit und Risiko. Kartenwallets verschieben diesen Kompromiss in eine Richtung, die für viele Nutzer attraktiv ist, weil sie die Schlüssel physisch isolieren und gleichzeitig den Alltag nicht unnötig komplizieren. Wenn du die Grenzen kennst, besonders das Thema Blind Signing, und deine eigenen Prozesse entsprechend anpasst, kannst du mit einer solchen Karte deutlich ruhiger schlafen als mit einer reinen App-Lösung. Die Entscheidung hängt am Ende davon ab, welche Risiken du persönlich höher gewichtest und wie viel Aufwand du bereit bist, in die korrekte Handhabung zu investieren.
Auch sehr lesenswert
rendite.cloud – dein Finanzblog
Affiliate Links. Wenn ihr eines der Produkte kauft, erhalten wir eine Provision.


Kommentar verfassen